Lời nói đầu:FBI và các cơ quan quốc tế cảnh báo chiến dịch WaterPlum của tin tặc Triều Tiên lây nhiễm 30.000 thiết bị tại 100 quốc gia, đánh cắp hơn 10,5 triệu USD từ người tìm việc ngành công nghệ và tiền mã hóa.
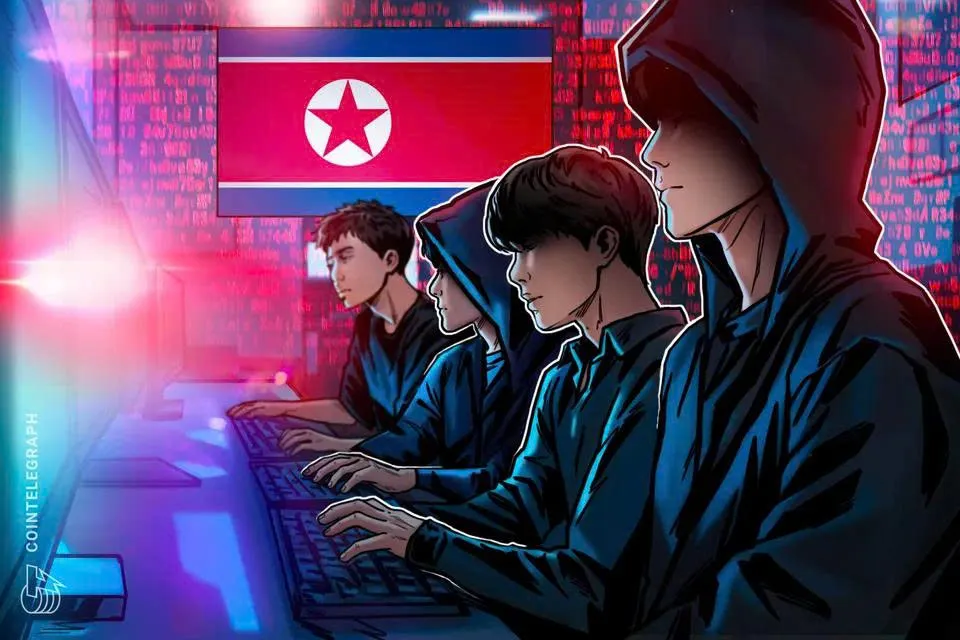
Theo therecord.media, một chiến dịch mạng kéo dài của tin tặc Triều Tiên nhắm vào người tìm việc đã lây nhiễm ít nhất 30.000 thiết bị tại 100 quốc gia và đánh cắp tiền hoặc thông tin đăng nhập từ khoảng 7.000 ví tiền mã hóa. Chiến dịch mang tên “WaterPlum” là chủ đề của một khuyến cáo mới do FBI và Bộ Quốc phòng Mỹ phối hợp với Cơ quan Cảnh sát Quốc gia Nhật Bản cùng cơ quan thực thi pháp luật tại Australia và Đức công bố.
 Mục lục
Chiến dịch WaterPlum và cách thức hoạt động
Theo báo cáo, từ tháng 12/2025 đến tháng 7/2026, tin tặc WaterPlum đã lây nhiễm ít nhất 30.000 thiết bị tại 100 quốc gia và đánh cắp tiền hoặc thông tin đăng nhập từ khoảng 7.000 ví tiền mã hóa. Nhóm này bị cáo buộc đánh cắp tiền mã hóa từ các ứng viên xin việc bằng cách giả danh là công ty trí tuệ nhân tạo (AI) hoặc blockchain. Mục tiêu chính là nhà thiết kế web, kỹ sư và chuyên gia tiền mã hóa.
Khuyến cáo cho biết chiến dịch đặc biệt nhắm vào các chuyên gia công nghệ thông tin (IT) tại Nhật Bản và các quốc gia khác. Người tìm việc bị liên hệ qua mạng xã hội, trang việc làm tự do và cổng thông tin freelance. Trong quá trình phỏng vấn, ứng viên được yêu cầu tải xuống các tệp tin, tạo điều kiện cho tin tặc lây nhiễm thiết bị và đánh cắp thông tin đăng nhập ví tiền mã hóa cùng nhiều dữ liệu khác. Cảnh sát Nhật Bản đã tìm thấy các biến thể mã độc BeaverTail, InvisibleFerret, OtterCookie, OtterCandy và StoatWaffle trên thiết bị nạn nhân; nhóm này thường cài phần mềm đánh cắp thông tin (infostealer) và công cụ quản lý từ xa để duy trì quyền truy cập.
Theo báo cáo, hơn 10,5 triệu USD đã bị đánh cắp trong chiến dịch mạng dài hạn nhắm vào người tìm việc, nhằm xâm nhập các công ty công nghệ và làm đầy ngân sách Bình Nhưỡng bằng tiền bất hợp pháp. Con số này bao quát toàn bộ các chiến dịch nhắm vào người tìm việc, không chỉ riêng chiến dịch WaterPlum hiện tại.
Mục tiêu xâm nhập doanh nghiệp và các vụ việc trước đó
Ngoài việc đánh cắp tiền mã hóa của nạn nhân, tin tặc còn duy trì quyền truy cập vào thiết bị với hy vọng người đó được tuyển vào các công ty công nghệ khác, qua đó cho phép tin tặc Triều Tiên xâm nhập vào hệ thống doanh nghiệp. Ít nhất một công ty blockchain trước đây đã xác nhận rằng một phiên bản của chiến thuật này là nguyên nhân gây ra một vụ đánh cắp tiền mã hóa gây thiệt hại.
Vào tháng 4, lực lượng ứng cứu sự cố đã phát hiện một chiến dịch tương tự sử dụng cùng các chủng mã độc, trong đó tin tặc đánh cắp tới 12 triệu USD tiền mã hóa thông qua các cuộc tấn công mã độc vào thiết bị cá nhân. Những sự việc đó cũng nhắm vào các nhà phát triển blockchain, những người bị liên hệ bởi nhà tuyển dụng giả qua LinkedIn.
Mối liên hệ với kế hoạch lao động IT của Triều Tiên
Theo báo cáo, chiến dịch WaterPlum gắn bó chặt chẽ với kế hoạch lao động IT, trong đó người Triều Tiên đánh cắp hoặc mua danh tính để được tuyển vào các vị trí lương cao tại các công ty công nghệ ở Mỹ hoặc châu Âu. Quan chức Nhật Bản ghi nhận lần đầu tiên họ triệt phá một trang trại máy tính xách tay do một công dân Nhật Bản vận hành và tìm thấy bằng chứng rằng vài trăm triệu yên Nhật đã được gửi đến các địa chỉ ngoài nước. FBI đã phát hiện hàng chục trang trại máy tính xách tay trên khắp nước Mỹ được người Triều Tiên sử dụng để trông như đang làm việc tại địa phương.
Báo cáo lưu ý rằng các tác nhân WaterPlum và lao động IT Triều Tiên sử dụng cùng địa chỉ IP khi truy cập trang trại máy tính xách tay hoặc ứng tuyển vào các công ty tiền mã hóa Nhật Bản. Việc triệt phá trang trại cho phép quan chức Nhật Bản có cái nhìn sâu vào nhiều kế hoạch khác nhau của Triều Tiên, trong đó lao động IT tham gia phỏng vấn được thấy sử dụng phần mềm hoán đổi khuôn mặt bằng AI, phần mềm chuyển văn bản thành giọng nói giúp phát âm tiếng Nhật và các công cụ dịch thuật AI khác.
Báo cáo cho biết chiến dịch WaterPlum và một số kế hoạch lao động IT được điều hành thông qua Tổng cục Công nghiệp Quốc phòng Triều Tiên, trực thuộc Ban Chấp hành Trung ương Đảng Lao động Triều Tiên. Các chuyên gia trước đây nói với Recorded Future News rằng nhiều bộ ngành chính phủ Triều Tiên về cơ bản điều hành các đội nhân viên mạng riêng, tham gia vào nhiều kế hoạch tạo doanh thu khác nhau, bao gồm công việc IT hợp pháp, đánh cắp tiền mã hóa và tống tiền dữ liệu.
Nguồn: cointelegraph, therecord.media (Recorded Future News), bài viết của phóng viên Jonathan Greig.